SSO (Single Sign-On)
O SSO (Single Sign-On) é um mecanismo de autenticação que permite aos usuários acessar a plataforma utilizando as credenciais já existentes em seu provedor de identidade corporativo (como Google Workspace, Microsoft Azure AD, entre outros), sem a necessidade de criar ou gerenciar uma senha separada.
Com o SSO habilitado, o processo de login é centralizado e controlado pela organização, o que traz benefícios tanto para usuários quanto para administradores.
- Usuários: acessam a plataforma com as mesmas credenciais que já utilizam no dia a dia.
- Administradores: têm controle centralizado sobre acessos, podendo revogar permissões de forma imediata a partir do provedor de identidade.
Quem tem acesso?
Somente usuários com o papel de Administrador na Organização têm acesso às configurações dessa funcionalidade.
Veja mais em Funções do usuário: Central de Segurança.
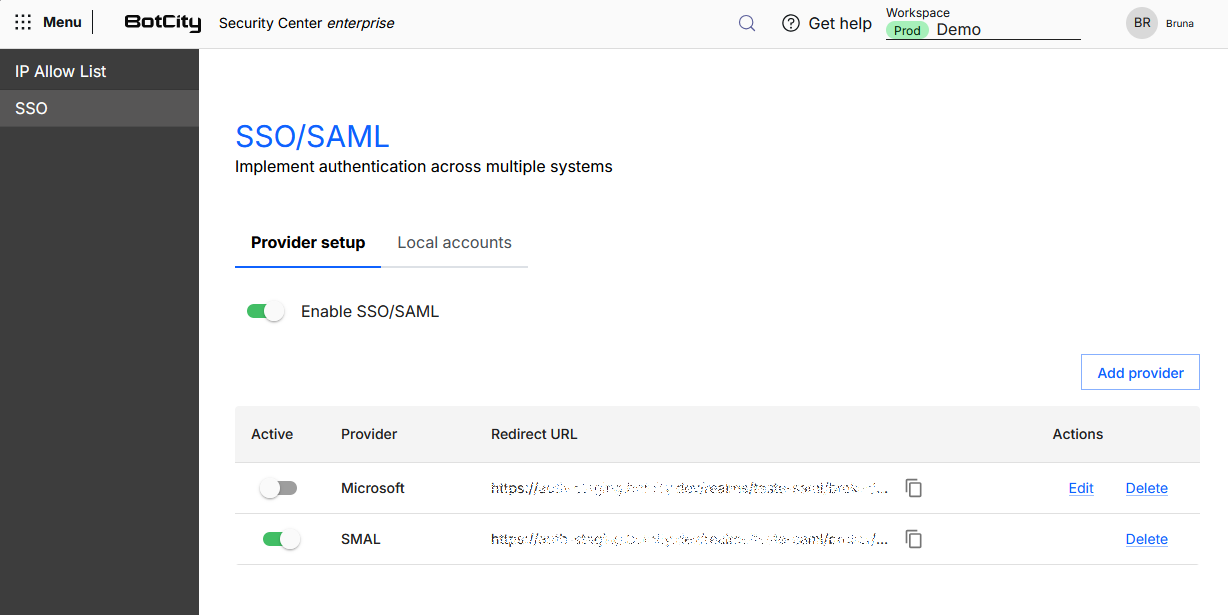
Configuração de provedor
Para ativar o SSO/SAML, acesse:
- Central de Segurança no menu global
- Menu SSO
- Aba Configuração de provedor
- Faça as configurações dos provedores
Você pode configurar um ou mais provedores de identidade (IdPs).
Cada provedor possui suas configurações, veja a seguir cada uma delas. Os provedores disponíveis são:
- IdPs Sociais
MicrosoftGoogle
- IdPs Definidos pelo Usuário
SAML v2.0OpenID Connect v1.0
Atenção!
Ao desabilitar o SSO, usuários que acessavam exclusivamente via SSO perderão o acesso à plataforma.
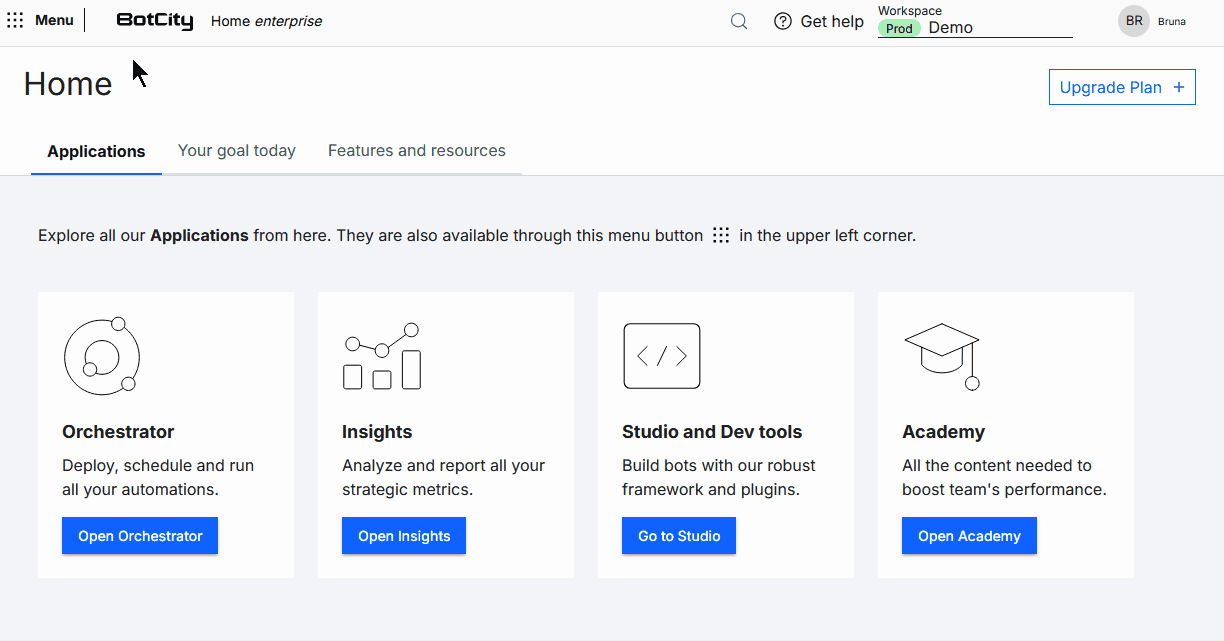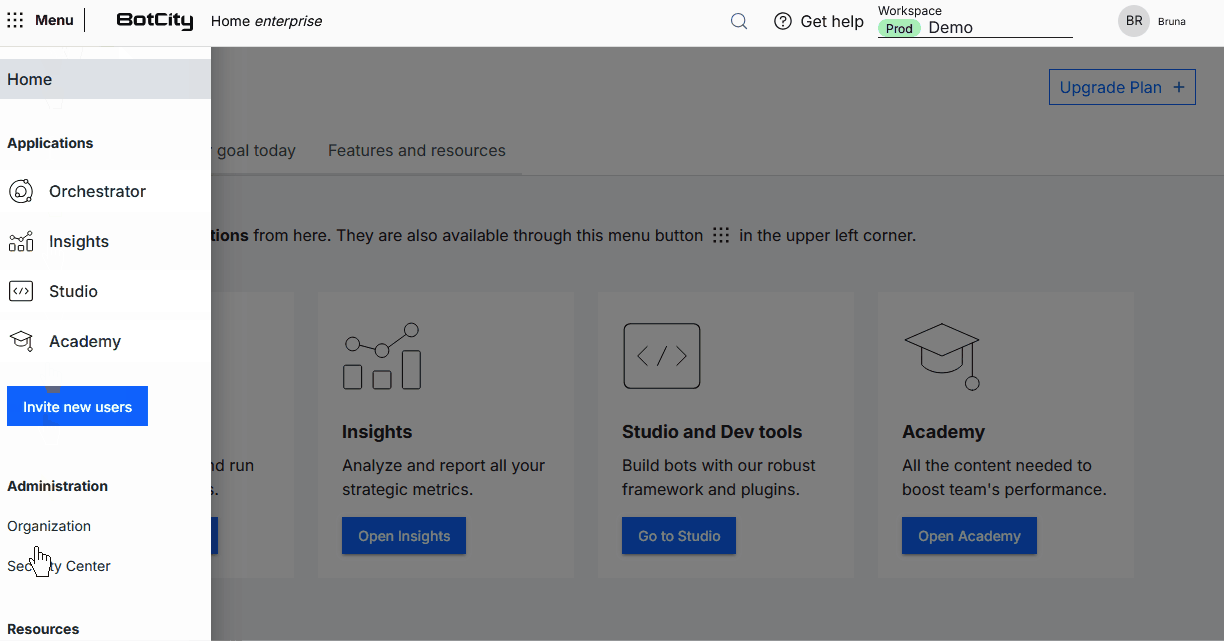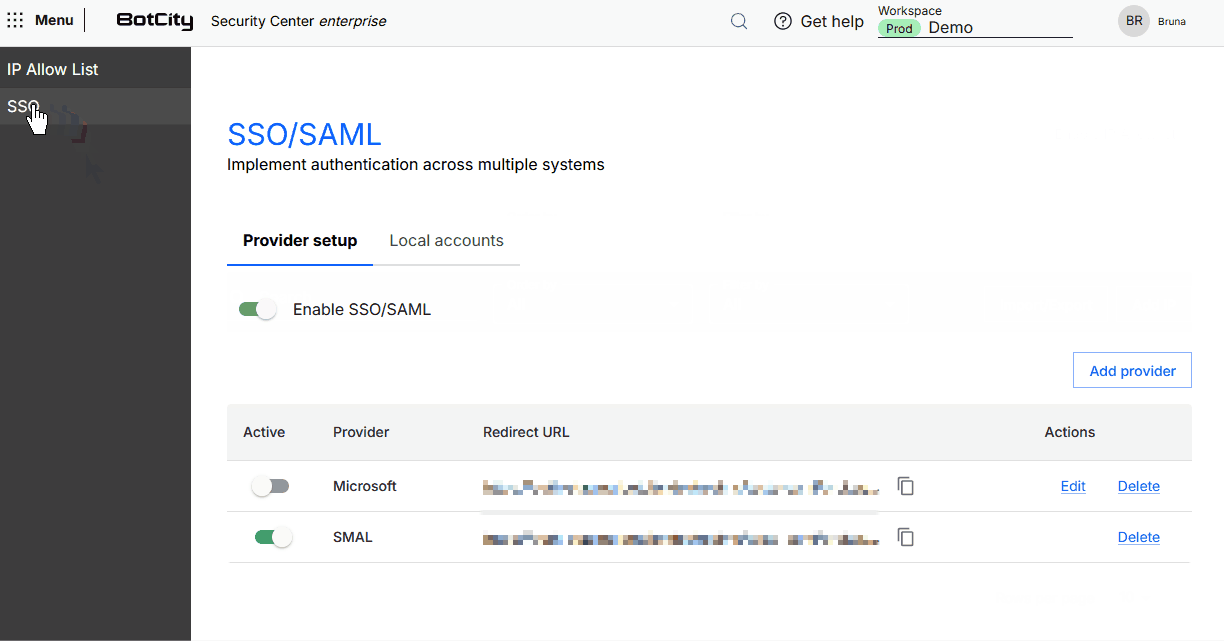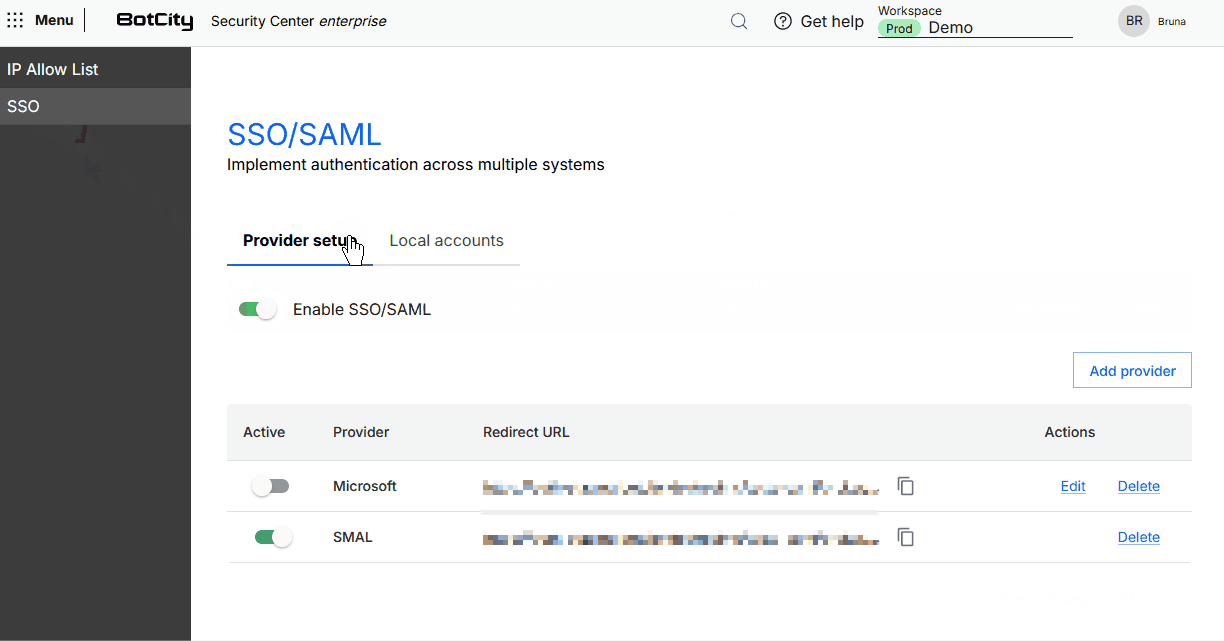
IdPs Sociais (Microsoft e Google)
Para configurar IdPs Sociais, você precisa das seguintes informações:
- ID do Cliente
- Segredo do Cliente
Onde encontrar essas informações?
Microsoft
- Portal: Azure Portal
- Caminho:
- Azure Active Directory →
- App registrations →
- New registration
- Documentação oficial: Microsoft identity platform
- Guia: Criando Credenciais do Microsoft 365
- Portal: Google Cloud Console
- Caminho:
- APIs & Services →
- Credentials →
- Create Credentials →
-
- Criar credenciais →
- ID do cliente OAuth
- Documentação oficial: Google Identity
- Guia: Criando Credenciais do Google
Atenção!
A Redirect URL deve ser copiada e configurada no ambiente do IdP para concluir a integração. Utilize o botão de cópia disponível na tabela.
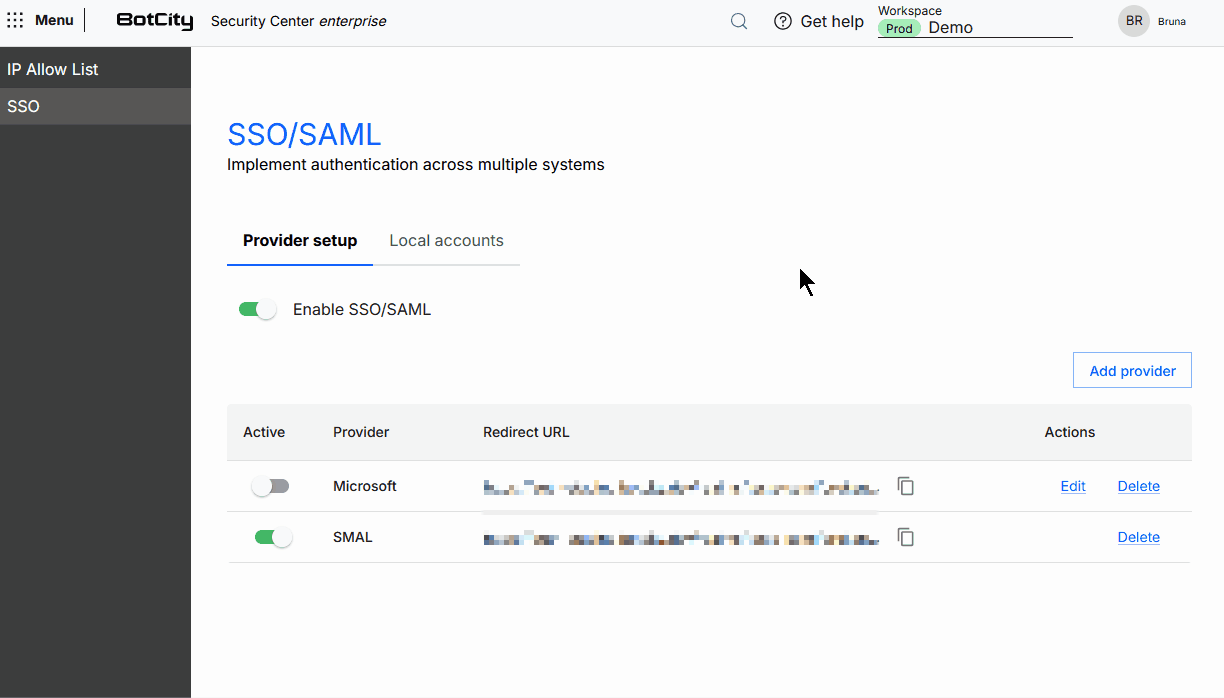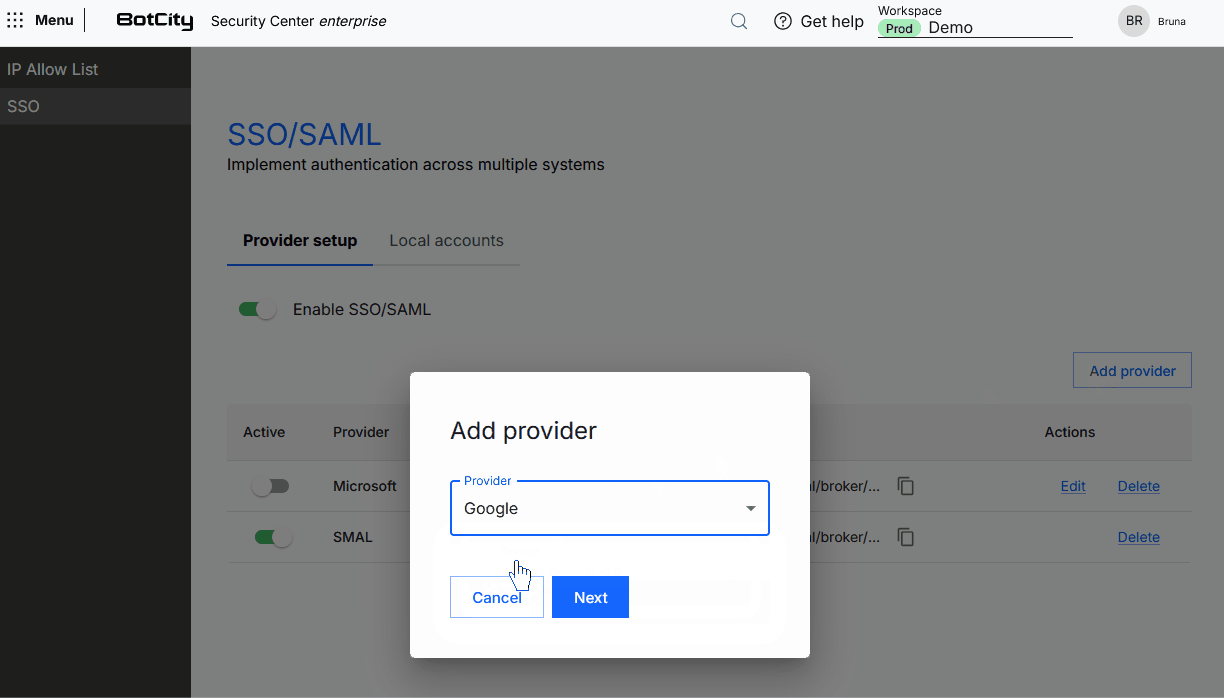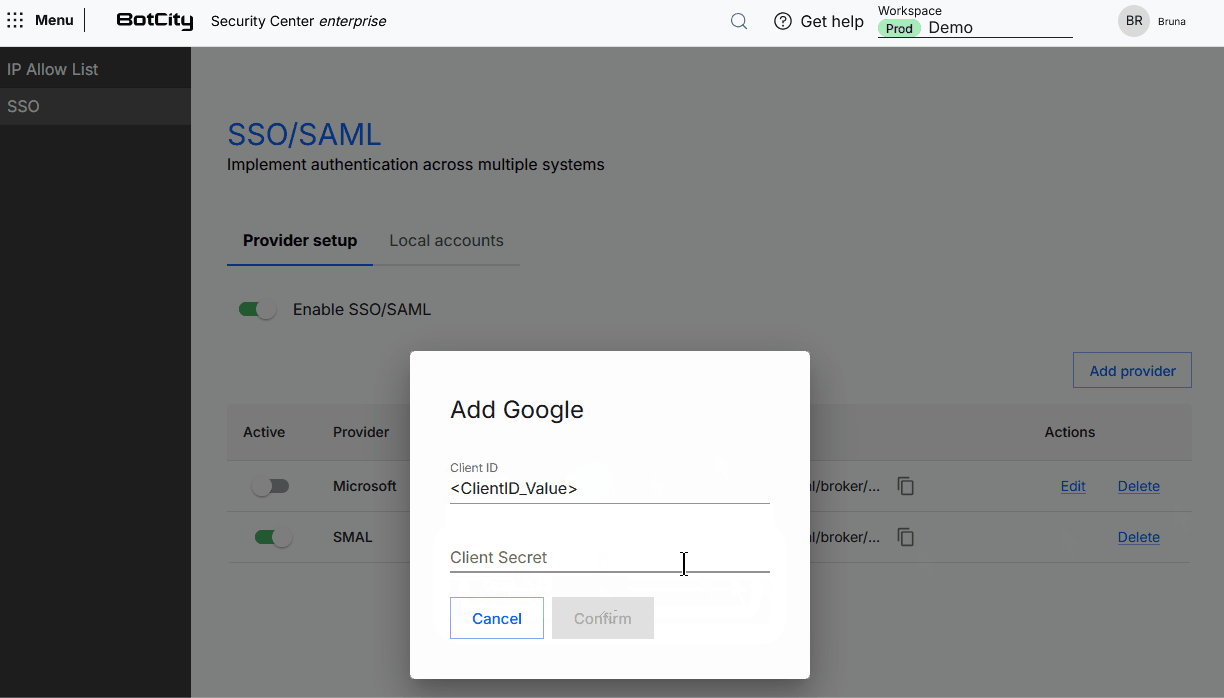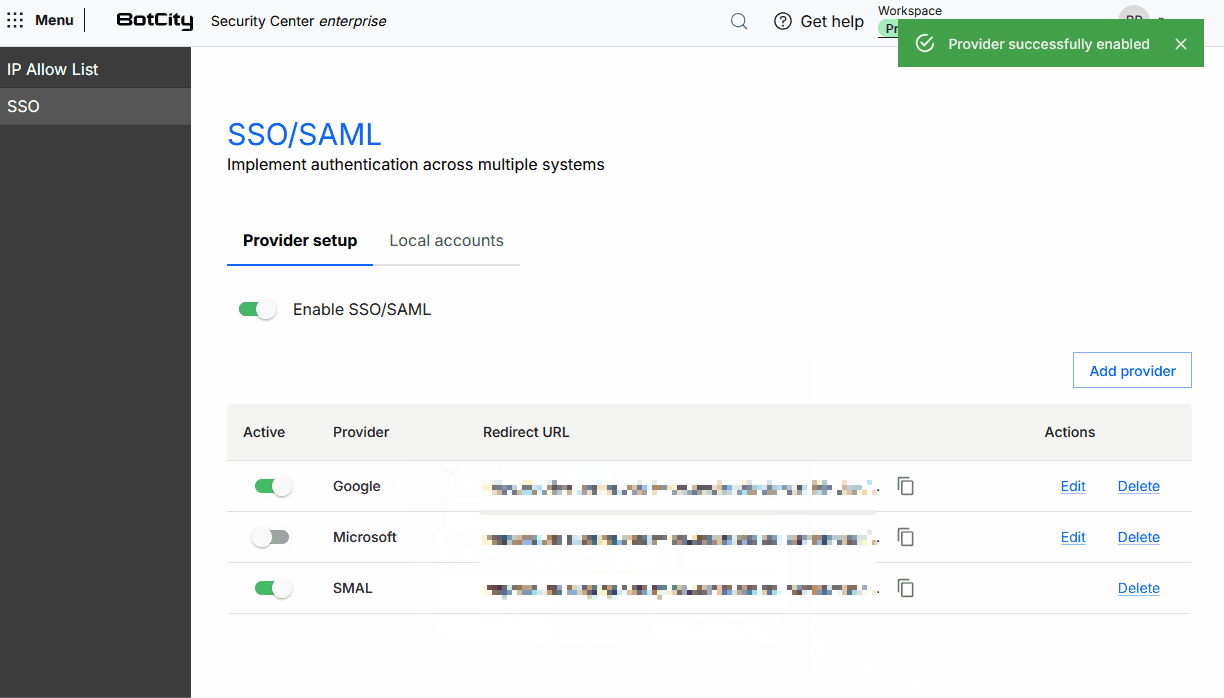
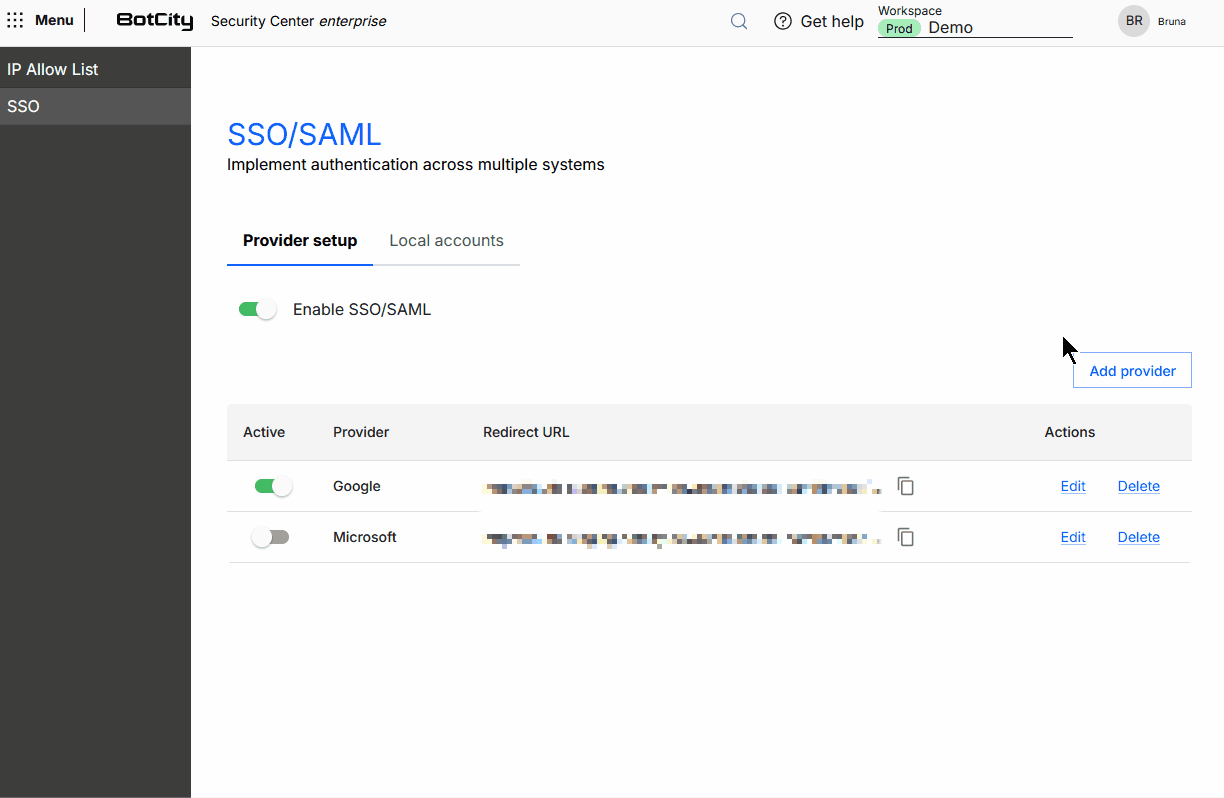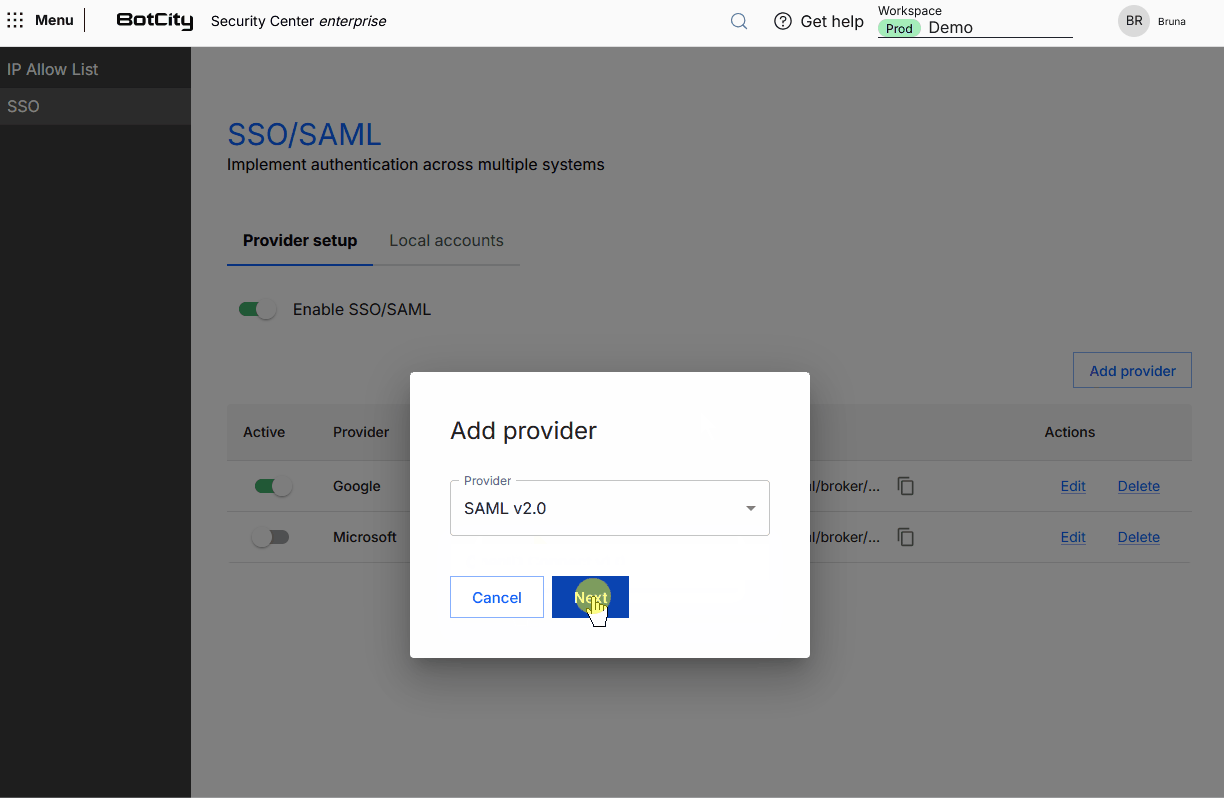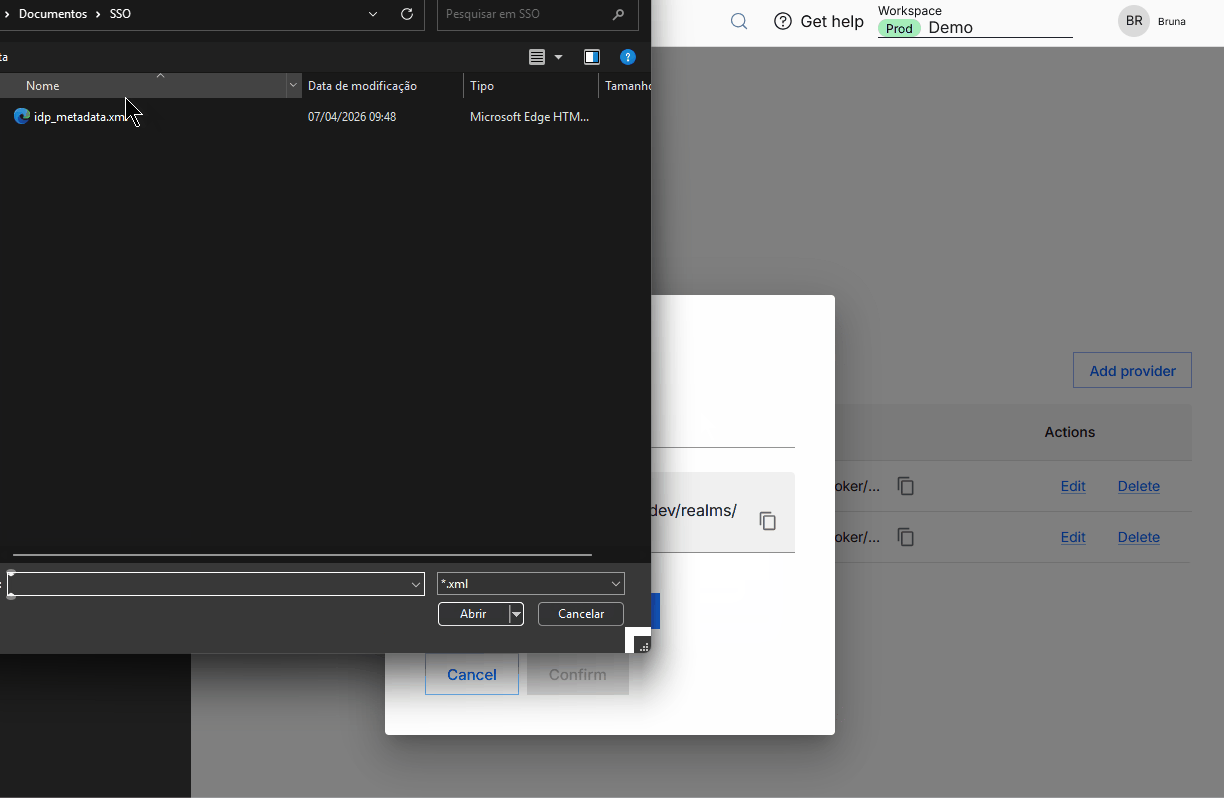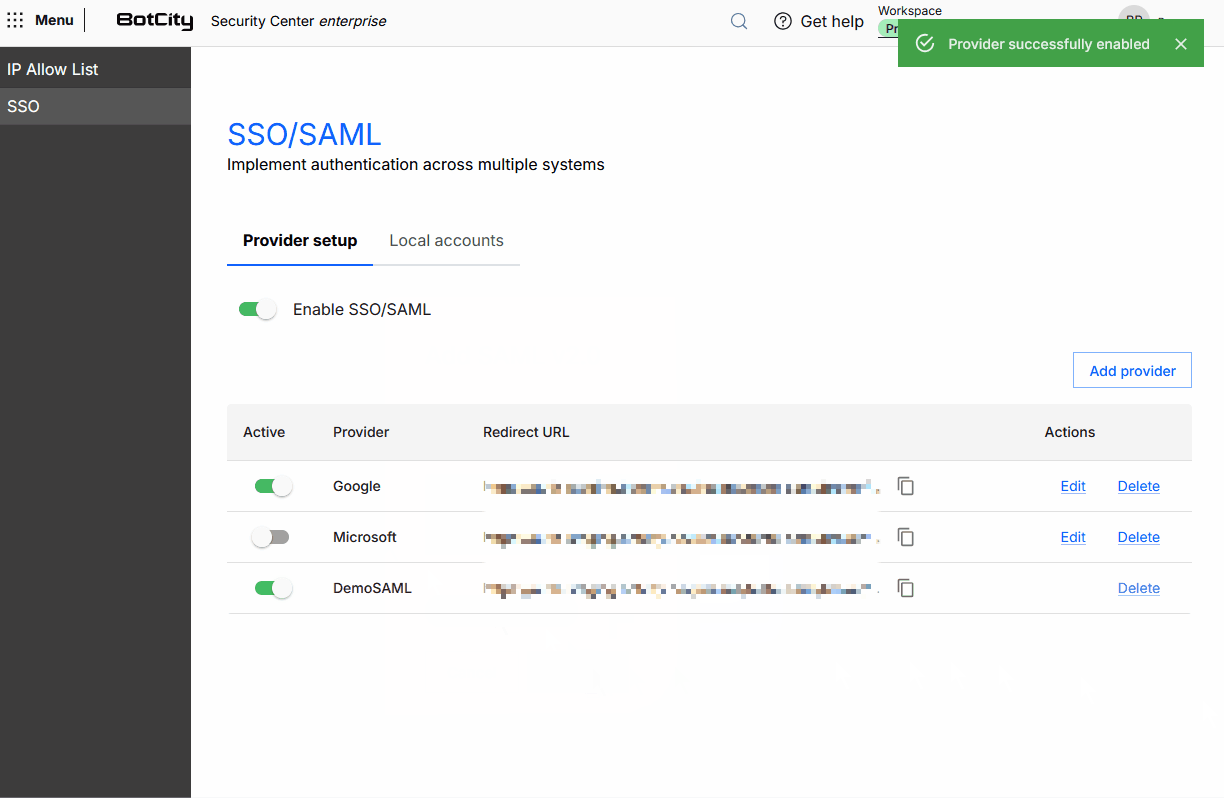
SAML v2.0
Para configurar SAML v2.0, você precisa das seguintes informações:
- Display Name
- Service Provider Entity ID
- Arquivo de configuração do IdP
Onde encontrar essas informações?
Normalmente você baixa esse arquivo de configuração .xml diretamente no painel do seu IdP (ex.: Okta, Azure AD, Google Workspace).
Atenção!
A Redirect URL deve ser copiada e configurada no ambiente do IdP para concluir a integração. Utilize o botão de cópia disponível na tabela.
Exemplo Arquivo de configuração do IdP
<?xml version="1.0" encoding="UTF-8"?>
<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" entityID="https://your-idp.example.com/auth/realms/your-realm">
    <md:IDPSSODescriptor protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">
        <md:KeyDescriptor use="signing">
            <ds:KeyInfo xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
                <ds:X509Data>
                    <ds:X509Certificate>YOUR_BASE64_ENCODED_X509_CERTIFICATE_HERE</ds:X509Certificate>
                </ds:X509Data>
            </ds:KeyInfo>
        </md:KeyDescriptor>
        <md:SingleSignOnService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect" Location="https://your-idp.example.com/auth/realms/your-realm/protocol/saml"/>
    </md:IDPSSODescriptor>
</md:EntityDescriptor>
OpenID Connect v1.0
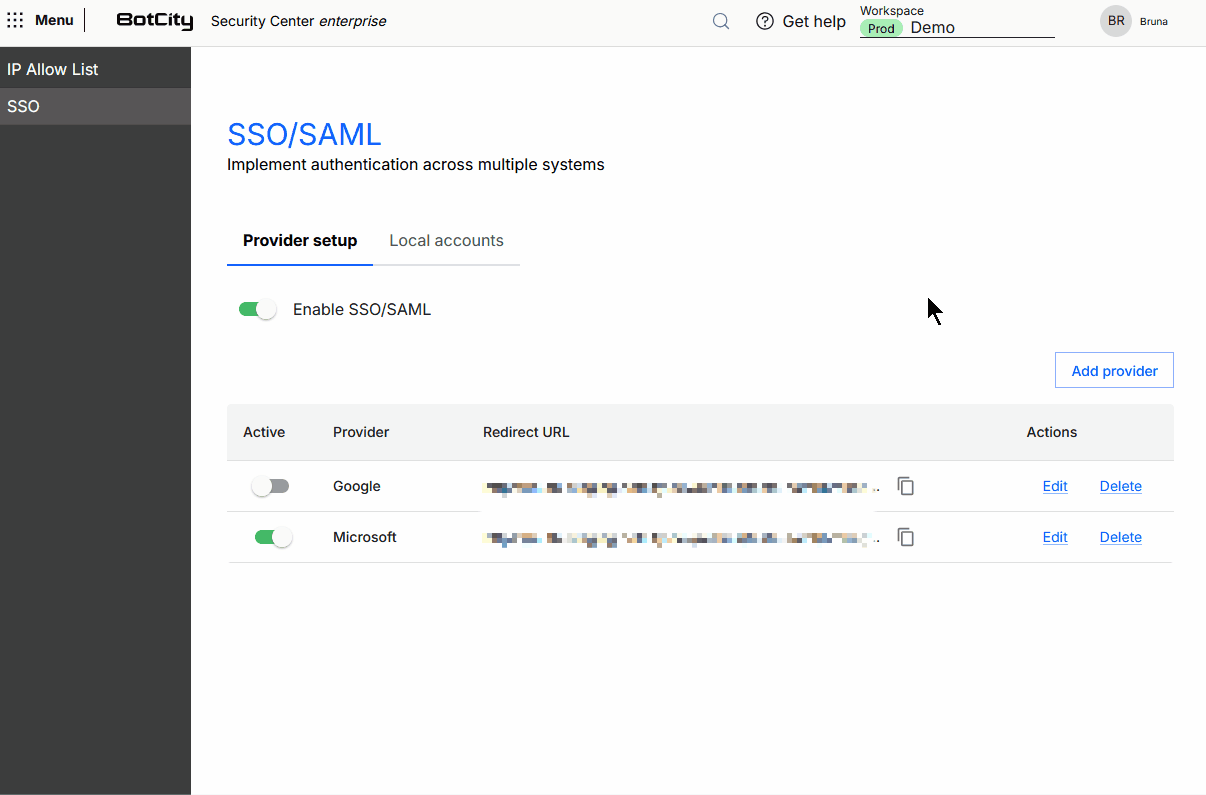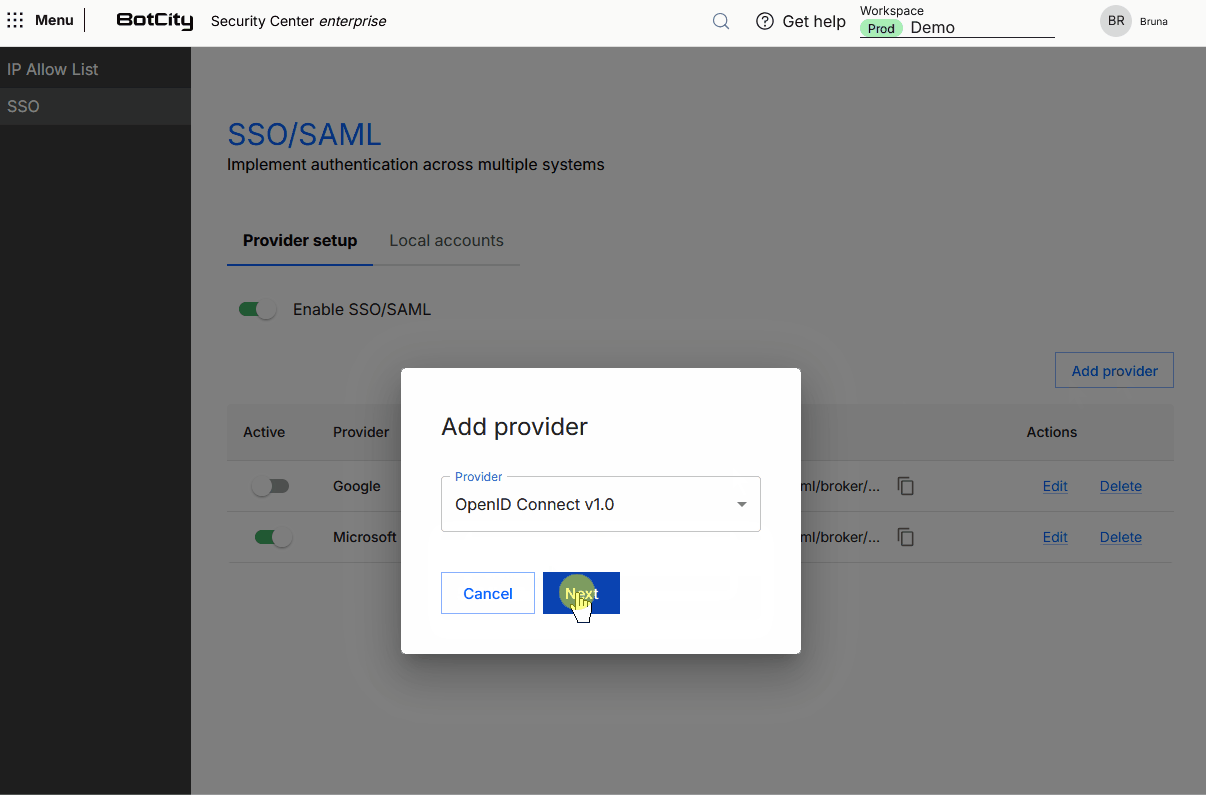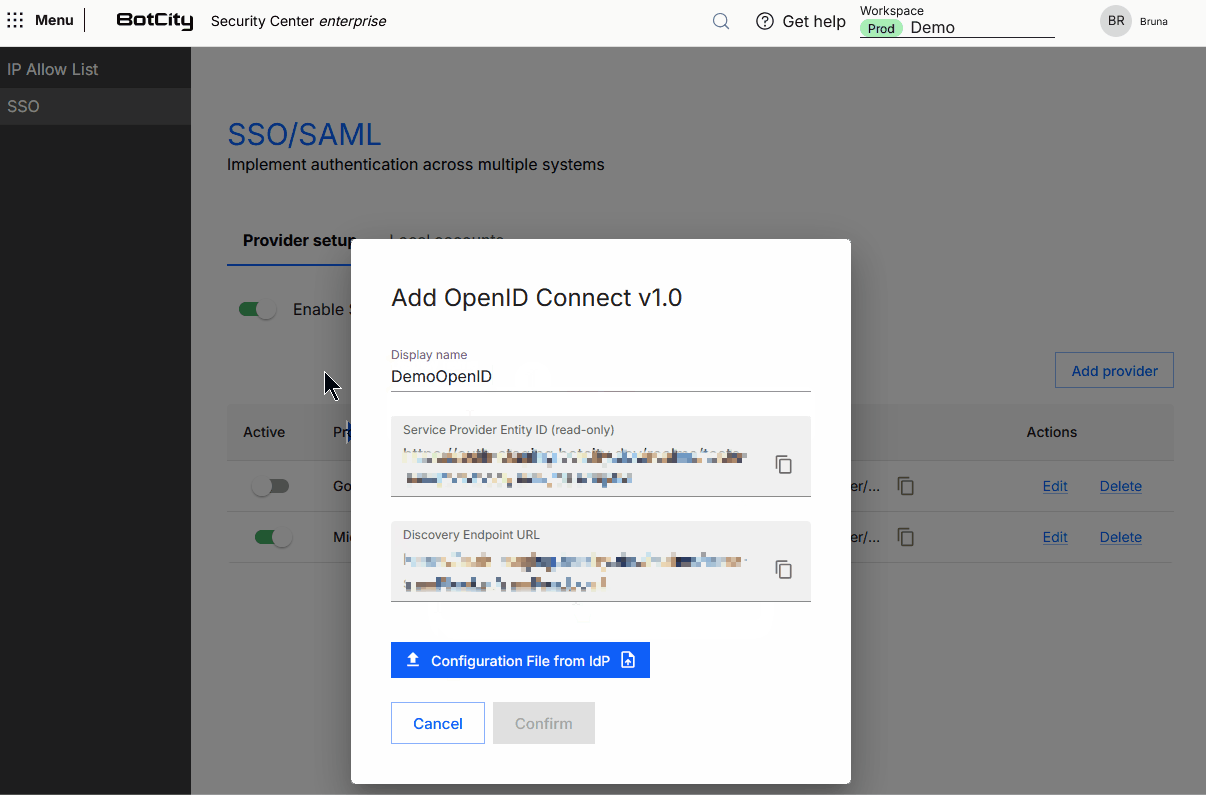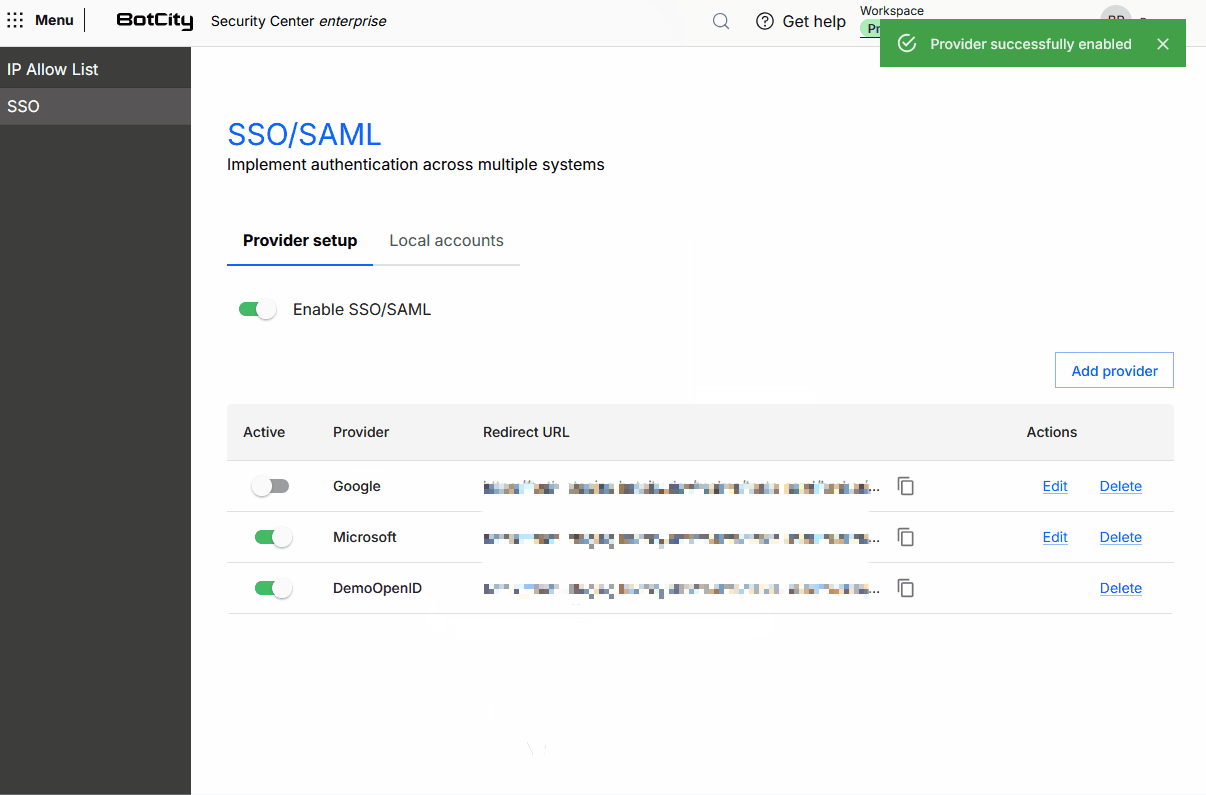
Para configurar OpenID Connect v1.0, você precisa das seguintes informações:
- Display Name
- Service Provider Entity ID
- Discovery Endpoint URL
- Arquivo de configuração do IdP
Onde encontrar essas informações?
Normalmente você baixa esse arquivo de configuração .json diretamente no painel do seu IdP (ex.: Okta, Azure AD, Google Workspace).
Atenção!
A Redirect URL deve ser copiada e configurada no ambiente do IdP para concluir a integração. Utilize o botão de cópia disponível na tabela.
Exemplo Arquivo de configuração do IdP
{
  "alias": "oidc-manual",
  "providerId": "oidc",
  "enabled": true,
  "config": {
    "authorizationUrl": "https://idp.example.com/oauth2/authorize",
    "tokenUrl": "https://idp.example.com/oauth2/token",
    "userInfoUrl": "https://idp.example.com/oauth2/userinfo",
    "jwksUrl": "https://idp.example.com/oauth2/jwks",
    "issuer": "https://idp.example.com",
    "clientId": "YOUR_CLIENT_ID",
    "clientSecret": "YOUR_CLIENT_SECRET"
  }
}
Ativação
Com as configurações feitas, você pode habilitar e desabilitar o login com SSO/SAML.
Você também pode gerenciar cada um dos provedores diretamente no painel de controle, com as ações:
- Ativar: Botão de ativar ou desativar um provedor específico.
- Editar: Editar as informações configuradas de um provedor.
- Excluir: Excluir as configurações de um provedor.
Contas locais
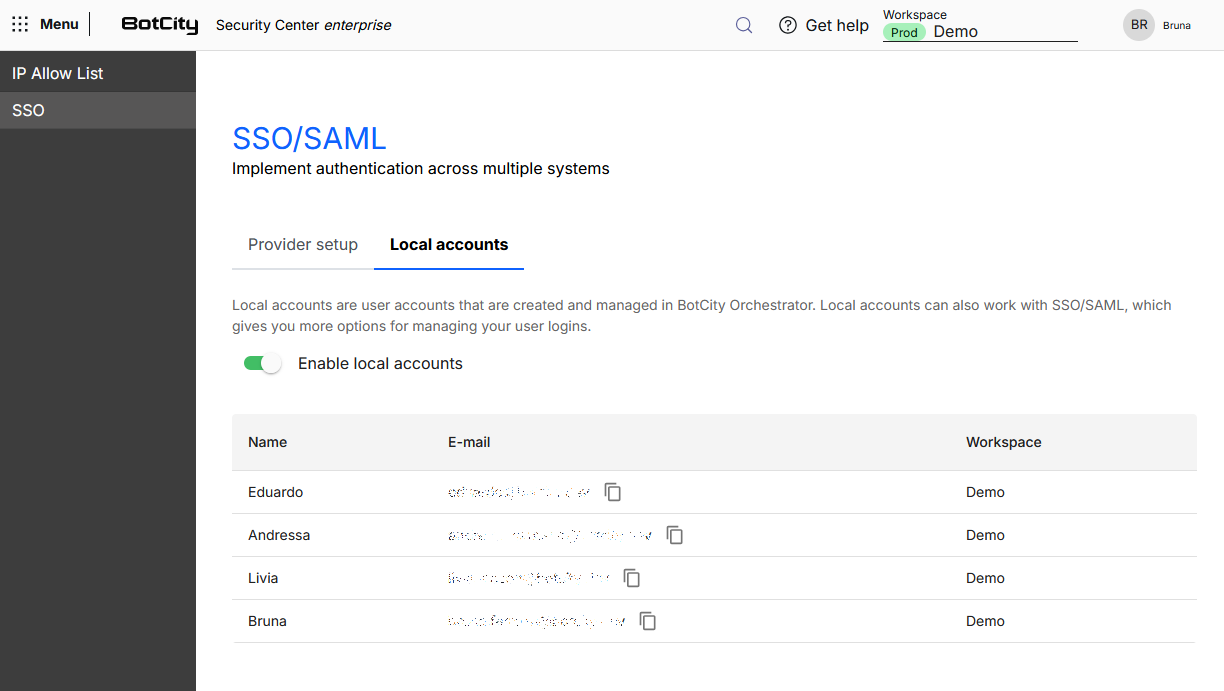
As contas locais são todas as contas cadastradas em Organização.
Aqui você pode visualizar a lista de contas cadastradas em cada workspace e possibilitar que esses usuários continuem acessando a plataforma via E-mail e Senha.
Para ativar contas locais, acesse:
- Central de Segurança no menu global
- Menu SSO
- Aba Contas locais
- Clique em
Habilitar contas locais.
Dica
Você pode habilitar e desabilitar essa funcionalidade sempre que necessário.
Atenção!
Ao desabilitar as contas locais, usuários que acessavam exclusivamente via E-mail e Senha perderão o acesso à plataforma.
Impacto em outras funcionalidades
A configuração do SSO afeta as seguintes áreas da plataforma:
Convite de Usuários
- A opção de marcar um usuário como local e não-SSO é exibida somente se contas locais estiverem habilitadas no workspace.
- Usuários SSO não recebem senha temporária no convite.
- Usuários locais recebem senha temporária no convite.
Tela de Login
- As opções de login federado são exibidas conforme os provedores configurados.
Atualização e Recuperação de Senha
- Não permitida para usuários SSO. Nesses casos, a senha deve ser atualizada diretamente no provedor de acesso.